ویروس شعله چگونه آتش به جان رایانهها میانداخت؟
فارنت: با اینکه مدتهاست حافظه های USB یک تهدید امنیتی به شمار میآیند ولی سوءاستفاده ویروس Flame از این ابزارهای کوچکاندام، آنها را به رده سلاحهای مخرب و جاسوسی ارتقاء داده است.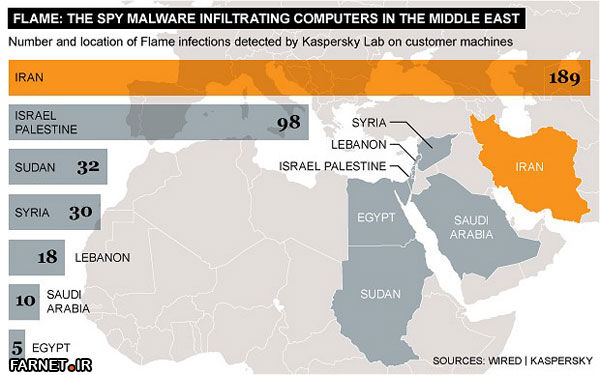
ویروس Flame در هنگام فعالیت خود از هر درگاه USB که بر روی کامپیوتر ها پیدا میکرد بعنوان یک مسیر مخفی برای پنهان ماندن از دید ابزارهای امنیتی شبکه استفاده مینمود. ویروس Flame بر خلاف ویروسهای رایج امروزی به دنبال اطلاعات شخصی هر کاربری نبوده و فقط به دنبال اهداف خاص و با اهمیت میرفته است. اینگونه اطلاعات حساس و مهم معمولا در شبکههای بسته که به اینترنت دسترسی ندارند، نگهداری میشود و همین موضوع کار ویروس Flame را دشوارتر ساخته بود.
بنابر گزارش روابط عمومی شرکت مهندسی شبکهگستر، ویروس Flame باید اطلاعات مورد نظر خود را از شبکههای بسته و حفاظتشده، سرقت و جمعآوری می کرد و در یک مقطع خاص از زمان، شرایط ارسال این اطلاعات رابه مرکز فرماندهی خود، مهیا میساخت.
به همین منظور، ویروس Flame اطلاعات جمعآوری شده و یک کپی از خود را در اولین فرصت، به حافظه های USB که به کامپیوتر آلوده متصل می شدند، کپی میکرد. سپس هنگامی که حافظه USB ناقل به یک کامپیوتر دیگر متصل می شد، ویروس Flame فعال گردیده و کنترل می کرد آیا کامپیوتر جدید، دسترسی به اینترنت دارد یا خیر. ویروس Flame تنها در صورتیکه کامپیوتر دسترسی به اینترنت داشت، اطلاعات سرقت شده را به روی کامپیوتر منتقل می کرد و سپس از طریق یک ارتباط امن https با سرور فرماندهی برای انتقال اطلاعات ارتباط برقرار مینمود.
ویروس Flame برای مخفی نگه داشتن خود بر روی حافظه USB به نوعی از یک ضعف سیستم عامل Windows سوءاستفاده میکرد. نام فایلی که بر روی حافظه USB ایجاد می شد”. ” بود. سیستم عامل Windows این علامت را بعنوان شاخه جاری معنی میکند و لذا از نظر سیستم عامل، چیزی برای نمایش وجود نداشت. البته به طور عادی امکان نامگذاری یک فایل به “. ” وجود ندارد و تنها با دستکاری FAT میتوان چنین حالتی را ایجاد کرد. با استفاده از فرمان cmd dir / a می توان فایل را مشاهده کرد ولی دسترسی به فایل امکانپذیر نیست مگر آنکه در FAT تغییراتی داده شود.
البته هیچ بعید نیست که برای سرعت عمل بیشتر، یک نفر جاسوس و خرابکار، در جابجایی و حمل و نقل حافظه های USB دخیل بوده باشد. برای سرقت اطلاعات از عمق شبکه های امن و حساس، استفاده از حافظه های USB به این روش شیوه جدیدی است که یقینا مورد توجه ویروسنویسان و نفوذگران قرار خواهد گرفت.