آغاز عصر جدید جنگ سایبری؛ زیرساختهای حیاتی در معرض تهدید
از زمینگیر شدن سراسری پروازها در آمریکا و اختلال در ۴۳۰ میلیون حساب مایکروسافت تا از کار افتادن شبکه محرمانه آژانس امنیت ملی؛ زنجیرهای از رخدادهای مرموز دیجیتال طی چند روز، زنگ خطر را در پایتختهای جهان به صدا درآورده است.
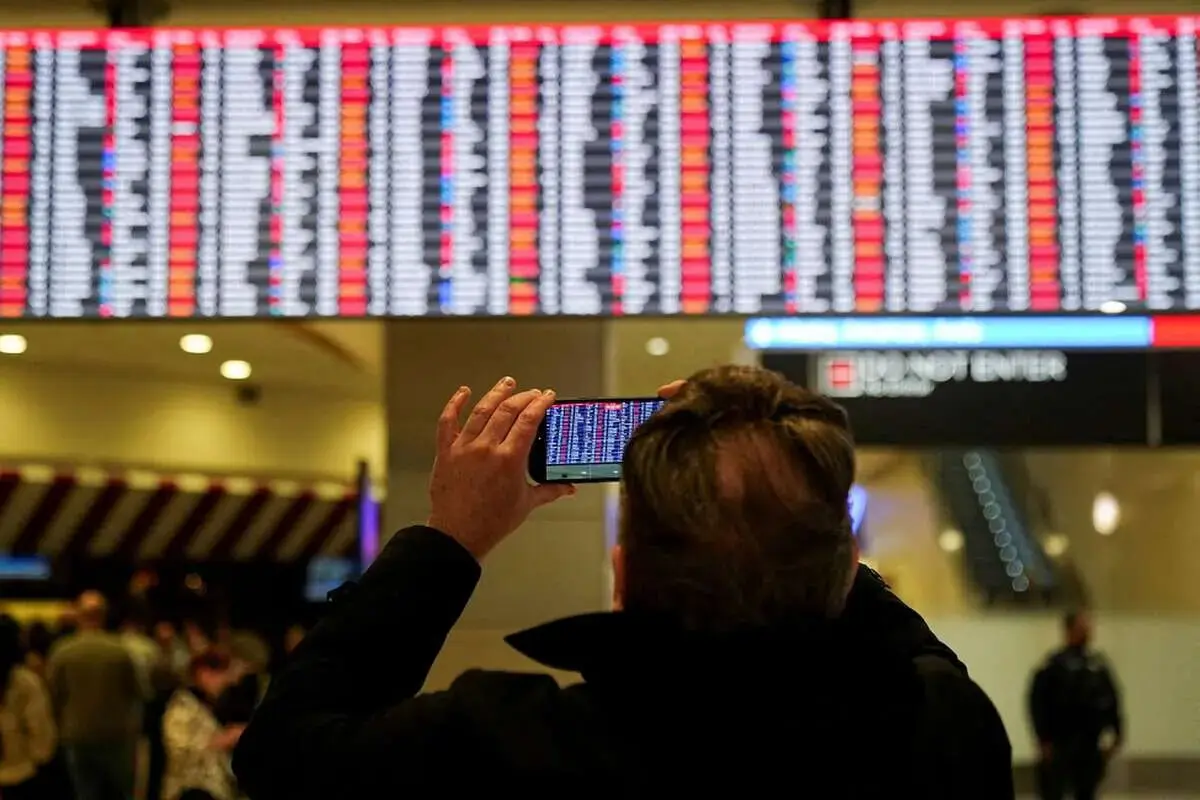
فرید زکریا در تحلیلی هشداردهنده فاش میکند که چگونه ارتشی از «مهاجمان ماشینی» مجهز به هوش مصنوعی، عصر امنیت سایبری سنتی را به پایان رساندهاند و تمدن دیجیتال را در آستانه یک فلج ناگهانی قرار دادهاند.
ختلالهای گسترده در سامانههای رایانهای طی روزهای اخیر، بار دیگر وابستگی عمیق جوامع مدرن به زیرساختهای دیجیتال و آسیبپذیری آنها در برابر تهدیدهای سایبری را آشکار کرده است. از توقف پروازها و اختلال در فعالیت بانکها گرفته تا از کار افتادن شبکههای ارتباطی نهادهای امنیتی، مجموعهای از رخدادهای همزمان نشان میدهد که اختلال در سامانههای بههمپیوسته میتواند پیامدهایی فراتر از یک مشکل فنی داشته باشد و عملکرد بخشهای حیاتی اقتصاد و امنیت ملی را تحت تأثیر قرار دهد.
در ۱۲ نوامبر، شرکت مایکروسافت از اختلالی گسترده خبر داد که فعالیت حدود ۴۳۰ میلیون کاربر را مختل کرد. یک روز بعد، اداره هوانوردی فدرال آمریکا دستور توقف سراسری پروازها را صادر کرد؛ اتفاقی که خاطره حملات ۱۱ سپتامبر را زنده کرد. در ۱۶ نوامبر نیز بانک جیپی مورگان چیس و شرکت هواپیمایی یونایتد با مشکلات جدی در سامانههای فناوری خود مواجه شدند. روز بعد، آژانس امنیت ملی آمریکا نیز از اختلال در شبکه ارتباطات محرمانهاش خبر داد.
هنوز مشخص نیست که این رخدادها نتیجه حملات سایبری بودهاند یا نه؛ بااینحال، همزمانی آنها در شرایطی اهمیت بیشتری پیدا میکند که اداره تحقیقات فدرال آمریکا (افبیآی) اندکی پیش از توقف پروازها، درباره گسترش نسل جدید ابزارهای خودکار هوش مصنوعی برای نفوذ سایبری هشدار داده بود. این تحولات نشان میدهد تهدیدهای دیجیتال وارد مرحلهای شدهاند که در آن ابزارهای مبتنی بر هوش مصنوعی میتوانند ظرفیت حمله را بهطور چشمگیری افزایش دهند.
هوش مصنوعی و پایان برتری دفاعهای سنتی
زیرساختهای اقتصادی و اجتماعی امروز بر مجموعهای پیچیده از نرمافزارهای متصل به یکدیگر استوارند. مشکل اینجاست که تقریباً تمام این سامانهها، حتی نرمافزارهایی که سالها مورد استفاده قرار گرفتهاند، دارای نقاط ضعف و آسیبپذیری هستند. هوش مصنوعی امکان شناسایی و بهرهبرداری از این ضعفها را با سرعت و مقیاسی فراهم کرده که دفاعهای سنتی برای مقابله با آن طراحی نشدهاند.
بیپول سینها، مدیرعامل شرکت امنیت سایبری روبریک، میگوید بخش عمده تاریخ امنیت سایبری بر این فرض استوار بوده که مهاجم یک انسان است. اما اکنون مدافعان باید با هزاران یا دهها هزار عامل هوش مصنوعی روبهرو شوند که بهصورت شبانهروزی و بدون خستگی، نرمافزارها را برای یافتن کوچکترین نقص جستوجو میکنند. در چنین شرایطی، روشهایی که برای مقابله با گروههای محدود مهاجمان انسانی طراحی شدهاند، دیگر کفایت نمیکنند.
به نوشته واشنگتنپست، پیامدهای اقتصادی این تحول نیز بهتدریج آشکار شده است. در سال ۲۰۲۵، حملهای سایبری که منابع غربی آن را به هکرهای روسی نسبت دادند، تولید جهانی شرکت خودروسازی جگوار لندرور را برای بیش از یک ماه متوقف کرد و بیش از پنج هزار سازمان را تحت تأثیر قرار داد. همچنین، مقامهای غربی مدعی شدند که هکرهای مرتبط با کره شمالی در اکتبر سال جاری بیش از شش میلیارد دلار رمزارز از صرافی بایننس سرقت کردهاند.
سرعت حمله، فراتر از توان ترمیم سامانهها
یکی از مهمترین چالشها، عدم توازن میان سرعت حملات و توان دفاعی سازمانها است. مهاجمان میتوانند در مدت کوتاهی از یک آسیبپذیری تازه کشفشده سوءاستفاده کنند، اما شناسایی، اصلاح و اجرای وصلههای امنیتی در سامانههای پیچیده ممکن است هفتهها زمان ببرد.
بر اساس گزارش دفاع دیجیتال مایکروسافت در سال ۲۰۲۶، بسیاری از حملات کمتر از ۲۴ ساعت پس از شناسایی یک آسیبپذیری آغاز میشوند، درحالیکه برطرف کردن آن ممکن است ۳۰ تا ۶۰ روز طول بکشد. این شرکت در اکتبر حدود هزار و ۴۰۰ آسیبپذیری را اصلاح کرد؛ رقمی که در مقایسه با حدود ۱۷۰ مورد در اکتبر ۲۰۲۵، افزایشی هشتبرابری را نشان میدهد. بااینحال، حتی چنین افزایشی نیز برای مهار همه تهدیدها کافی نیست.
نمونه اختلال جهانی ناشی از بهروزرسانی شرکت کراوداسترایک در سال ۲۰۲۴ نیز نشان داد که حتی اقدامات امنیتی با هدف اصلاح سامانهها میتوانند در صورت ناسازگاری با زیرساختهای موجود، نزدیک به ۸.۵ میلیون دستگاه مایکروسافت را مختل کنند و فعالیت شرکتهای هواپیمایی، بانکها و بیمارستانها را تحت تأثیر قرار دهند. نیکش آرورا، مدیرعامل یک شرکت بزرگ امنیت سایبری، این عدم توازن را چنین توضیح میدهد: مجرمان سایبری تنها یک بار باید موفق شوند، اما مدافعان باید در تمام دفعات درست عمل کنند.
بحث نفوذ سایبری چین به زیرساختهای آمریکا
این تهدید تنها ابعاد فنی و اقتصادی ندارد، بلکه به مسئلهای ژئوپلیتیکی و امنیت ملی نیز تبدیل شده است. گزارشی از شورای روابط خارجی آمریکا که در سپتامبر منتشر شد، مدعی نفوذ چین به زیرساختهای حیاتی ایالات متحده، از جمله شبکههای آب، انرژی، حملونقل و ارتباطات، شده است.
به ادعای این اندیشکده آمریکایی، گروه هکری «ولت تایفون» که واشنگتن آن را وابسته به چین میداند، دستکم پنج سال پیش از انتشار گسترده ابعاد فعالیتش، به بخشهایی از زیرساختهای حیاتی آمریکا دسترسی پیدا کرده بود. همچنین ادعا شده گروه دیگری به نام «سالت تایفون» با نفوذ به دستکم ۹ شرکت بزرگ مخابراتی، شبکههایی در بیش از ۸۰ کشور را تحت تأثیر قرار داده است.
نگرانی اصلی مقامهای آمریکایی این است که پکن با استقرار و حفظ دسترسی در شبکههای دیجیتال آمریکا، ظرفیت لازم برای مختل کردن زیرساختهای این کشور را در صورت بروز بحران یا رویارویی با واشنگتن فراهم کرده باشد. به این ترتیب، نفوذ سایبری میتواند به ابزاری برای اعمال فشار راهبردی و تضعیف توان عملیاتی یک کشور تبدیل شود.
ضرورت بازتعریف امنیت سایبری
راهکار مقابله با این تهدیدها، صرفاً تقویت دیوارهای دفاعی دیجیتال نیست. سینها تأکید میکند که سازمانها باید از این فرض آغاز کنند که نفوذ مهاجمان در نهایت اتفاق خواهد افتاد. بنابراین، اولویت باید حفاظت از دادهها و بازگرداندن سریع عملکرد سامانهها پس از حمله باشد. ایجاد شبکههای پشتیبان، جداسازی بخشهای مختلف زیرساخت و نگهداری نسخههای پشتیبان از اطلاعات از جمله اقداماتی است که میتواند دامنه خسارت را محدود کند.
با توجه به پیوستگی زیرساختهای کشور، شرکتهای خصوصی نیز بهتنهایی قادر به مدیریت این تهدید نیستند. حمله به یک شرکت یا سامانه تأمین آب ممکن است بهسرعت بخشهای دیگر کشور را تحت تأثیر قرار دهد. ازاینرو، ایجاد سازوکاری برای تبادل اطلاعات و هماهنگی میان دولت و بخش خصوصی ضروری به نظر میرسد؛ سازوکاری که بتواند در صورت شناسایی حمله، دفاع هماهنگ را در هزاران شبکه فعال کند.
در نهایت، استفاده از هوش مصنوعی برای مقابله با حملات مبتنی بر هوش مصنوعی اهمیت اساسی دارد. ابزارهای دفاعی باید بتوانند با همان سرعت و مقیاسی عمل کنند که مهاجمان از آن برخوردارند. در سطح فردی نیز استفاده از نرمافزارهای مدیریت گذرواژه و احراز هویت دومرحلهای میتواند بخشی از خطر را کاهش دهد.
تمدن دیجیتال، با انباشت لایههای متعدد نرمافزاری، بهرهوری و آسایش بیسابقهای ایجاد کرده است؛ اما همین وابستگی گسترده، آن را در برابر اختلال آسیبپذیر ساخته است. در گذشته، بهرهبرداری از بسیاری از نقاط ضعف به گروههایی از متخصصان انسانی نیاز داشت که برای مدت طولانی فعالیت کنند. اکنون مهاجمان ماشینی میتوانند بدون نیاز به استراحت، شبانهروز به جستوجوی راههای نفوذ ادامه دهند. این تغییر، یکی از مهمترین آسیبپذیریهای جهان در عصر هوش مصنوعی است.