استاکس نت چگونه به نطنز حمله کرد؟
این ویروس توانست به طور کامل تاسیسات هسته ای نطنز را مورد حمله قرار دهد: سیستم درایو سانتریفیوژ هسته ای نطنز که سرعت روتور(گردانده ماشین آلات تاسیسات) را کنترل می کرد.
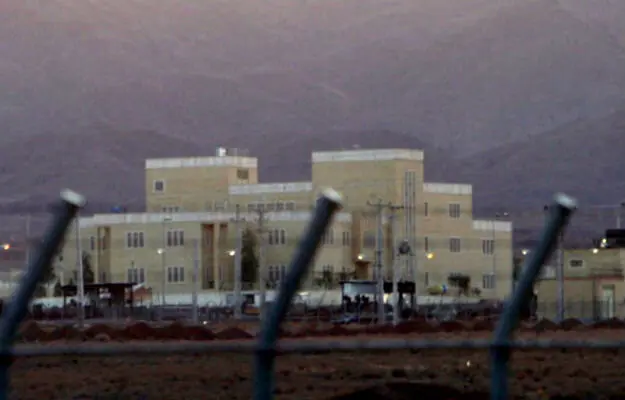
نوع جدید استاکس نت با نوع قبلی آن بسیار متفاوت بود. در یک کلام، نوع جدید این ویروس، بسیار ساده تر و مخفیانه تر از نوع قبلی آن عمل می کرد.
به گزارشافکارنیوز،راف لانگر محقق آلمانی در فارین پالیسی می نویسد: این ویروس توانست به طور کامل تاسیسات هسته ای نطنز را مورد حمله قرار دهد: سیستم درایو سانتریفیوژ هسته ای نطنز که سرعت روتور(گردانده ماشین آلات تاسیسات) را کنترل می کرد.
نوع جدید استاکس نت تفاوت دیگری نیز داشت. نوع قدیمی تر این بدافزار باید به صورت فیزیکی بر ماشین آلات و تاسیسات هدف بارگذاری می شد و در واقع نیاز به وجود یک عامل واسطه بود تا بدافزارها را به تاسیسات منتقل کند. اما نوع جدید آن خوداتکا شده بود و بدون نیاز به بارگذاری های جداگانه خود به خود بین ماشین آلات و تاسیسات هسته ای گسترش می یافت و همین باعثشد تا حمله کنندگان و هکرها دیگر احتیاجی به حضور مستقیم برای آلوده کردن سیستم ها نداشته باشند.
علاوه بر این استاکس نت جدید نسبت به نوع قبلی خود، بسیاری از ضعف های کشف نشده ویندوز مایکروسافت پوشش داده بود. همچنین این بدافزار از گواهی های تقلبی دیجیتال استفاده کرده بود که نرم افزار های مخرب را به صورت قانونی نشان می دهند و حتی با تعویض ویندوز هم خلاصی از شر آنها غیرممکن است. نوع این ویروس نشان می دهد که سازندگان آن در یک اکوسیستم عجیب و غریب زندگی می کنند و می توانند آن را با استفاده از تکنولوژی اطلاعات کاملا امنیتی از راه دور کنترل کنند. اگر بر طبق گزارش های موثق و قریب به یقین این ویروس ساخت آمریکا باشد، تنها یک محل برای ساخت و هدایت آن به ذهن می رسد: مریلند،
مرکز آژانس امنیت ملی آمریکا.
درحالیکه نوع قدیمی استاکس نت برای حمله نیاز به طی فرآیندهای مختلفی بود تا یک بار در هر ماه ماموریت خود را انجام دهد، کار برای ویروس نوع جدید بسیار آسان شده بود. کافی بود تا سرعت روتورها تغییر کند تا یک حمله جدید رخ دهد. سرعت دیواره روتور تابعی از سرعت و فشار خود روتور است؛ اگر به دیواره فشار اید، سرعت روتور تغییر می کند و این همان چیزی بود که استاکس نت انجام می داد. سرعت سانتریفیوژ آی آر ۱ در حالت نرمال ۶۳هزار دور در دقیقه است ولی استاکس نت می توانست این رقم را برای ۱۵دقیقه در سرعت ۸۴هزار دور در دقیقه نگه دارد. در مرحله بعد این ویروس سرعت تمامی سانتریفیوژها را به
۱۲۰دور در دقیقه ثابت می کرد و در کل ۵۰دقیقه این فرایند طول می کشید. سانتریفیوژ آی آر وان طوری طراحی شده است که هرگاه روتور از سرعت نرمال خود بسیار فراتر برود، امکان آسیب دیدن سانتریفیوژ وجود دارد و می تواند بشکند.
اگر روتور در جریان حمله های متوالی بشکند، سیستم محافظت از حالت ایزوله خارج شده و تمامی سانتریفیوژها از کار می افتند. اما اگر روتورهای چندکاره می شکستند این سوال برای ایرانیان پیش می آمد که چگونه تمامی سانتریفیوژها با هم از کار افتاده اند؟ سوالات بی جوابی برای مشکلات این چنینی باعثمی شود تا مهندسان ایرانی به تعقیب شیطان در دستگاه ها و سیستم های خود بپردازند. اینکه این ویروس توانست سرعت سانتریفیوژها را از ۶۳هزار به ۱۲۰دور در دقیقه برساند و سپس سرعت را افزایش دهد، بسیار قابل توجه است اما با همه اینها سازندگان این ویروس ریسک را پذیرفته بودند که مهندسان ایرانی می
توانند بدافزار را شناسایی کنند.
به نظر نمی رسد که هدف استاکس نت حمله به تاسیسات هسته ای ایران بوده باشد. اگر واقعا حادثه فاجعه باری توسط این بدافزار رخ می داد، بیشتر از آنکه هدف سازندگانش باشد، آن را می توان تصادفی دانست. هکرها و حمله کنندگان در موقعیتی قرار داشتند که می توانستند قربانی را به زانو درآورند اما آنها خفگی دوره ای را برای قربانی خود انتخاب کردند. هدف واقعی آنها کاهش طول عمر تاسیسات هسته ای ایران بود و می خواستند به طرف ایرانی نشان دهند که ساخت سیستم های کنترلی بالاتر از فهم آنهاست!
با این حال دلایل و تاکتیک هایی وجود دارد که موضوع را سخت تر می کند. زمانی که استاکس نت در سیستم های ایران مستقر شد، سانتریفیوژ آی آر ۱ درحال ساخته شدن بود. در طول تابستان ۲۰۱۰ یعنی آغاز فعالیت این بدافزار تعداد ۴هزار سانتریفیوژ فعال در ایران وجود داشت که ۵هزار سانتریفیوژ آماده به کار نیز در انبارها نگه داری می شد. هکرها می دانستند با تخریب کامل سانتریفیوژها ایران از اهداف خود عقب نخواهد نشست. مانند اتفاقی که در سال ۱۹۸۱ با زمین لرزه برای پاکستان افتاد و باعث نشد تا این کشور از برنامه هسته ای عقب نشینی کند.